Ledger經銷商產品被動手腳,引來Mt.Gox前執行長發言
近期法國加密貨幣冷錢包大廠 Ledger,因經銷商出貨的商品被動手腳植入間諜硬體,而引發供應鏈資安問題連環爆,讓幣圈用戶對冷錢包安全的相關討論升溫。
已破產交易所 Mt.Gox 前執行長馬克·卡佩勒斯(Mark Karpelès)近日就在社群平台 X 上發文表示,Ledger 爆發的硬體惡意植入事件,並未動搖他對該品牌的技術信任,反而更堅定了他長期以來的核心主張:加密貨幣使用者應具備親自檢查,與拆解託管硬體設備的自主驗證能力。
Ledger資安事件:間諜晶片外傳助記詞
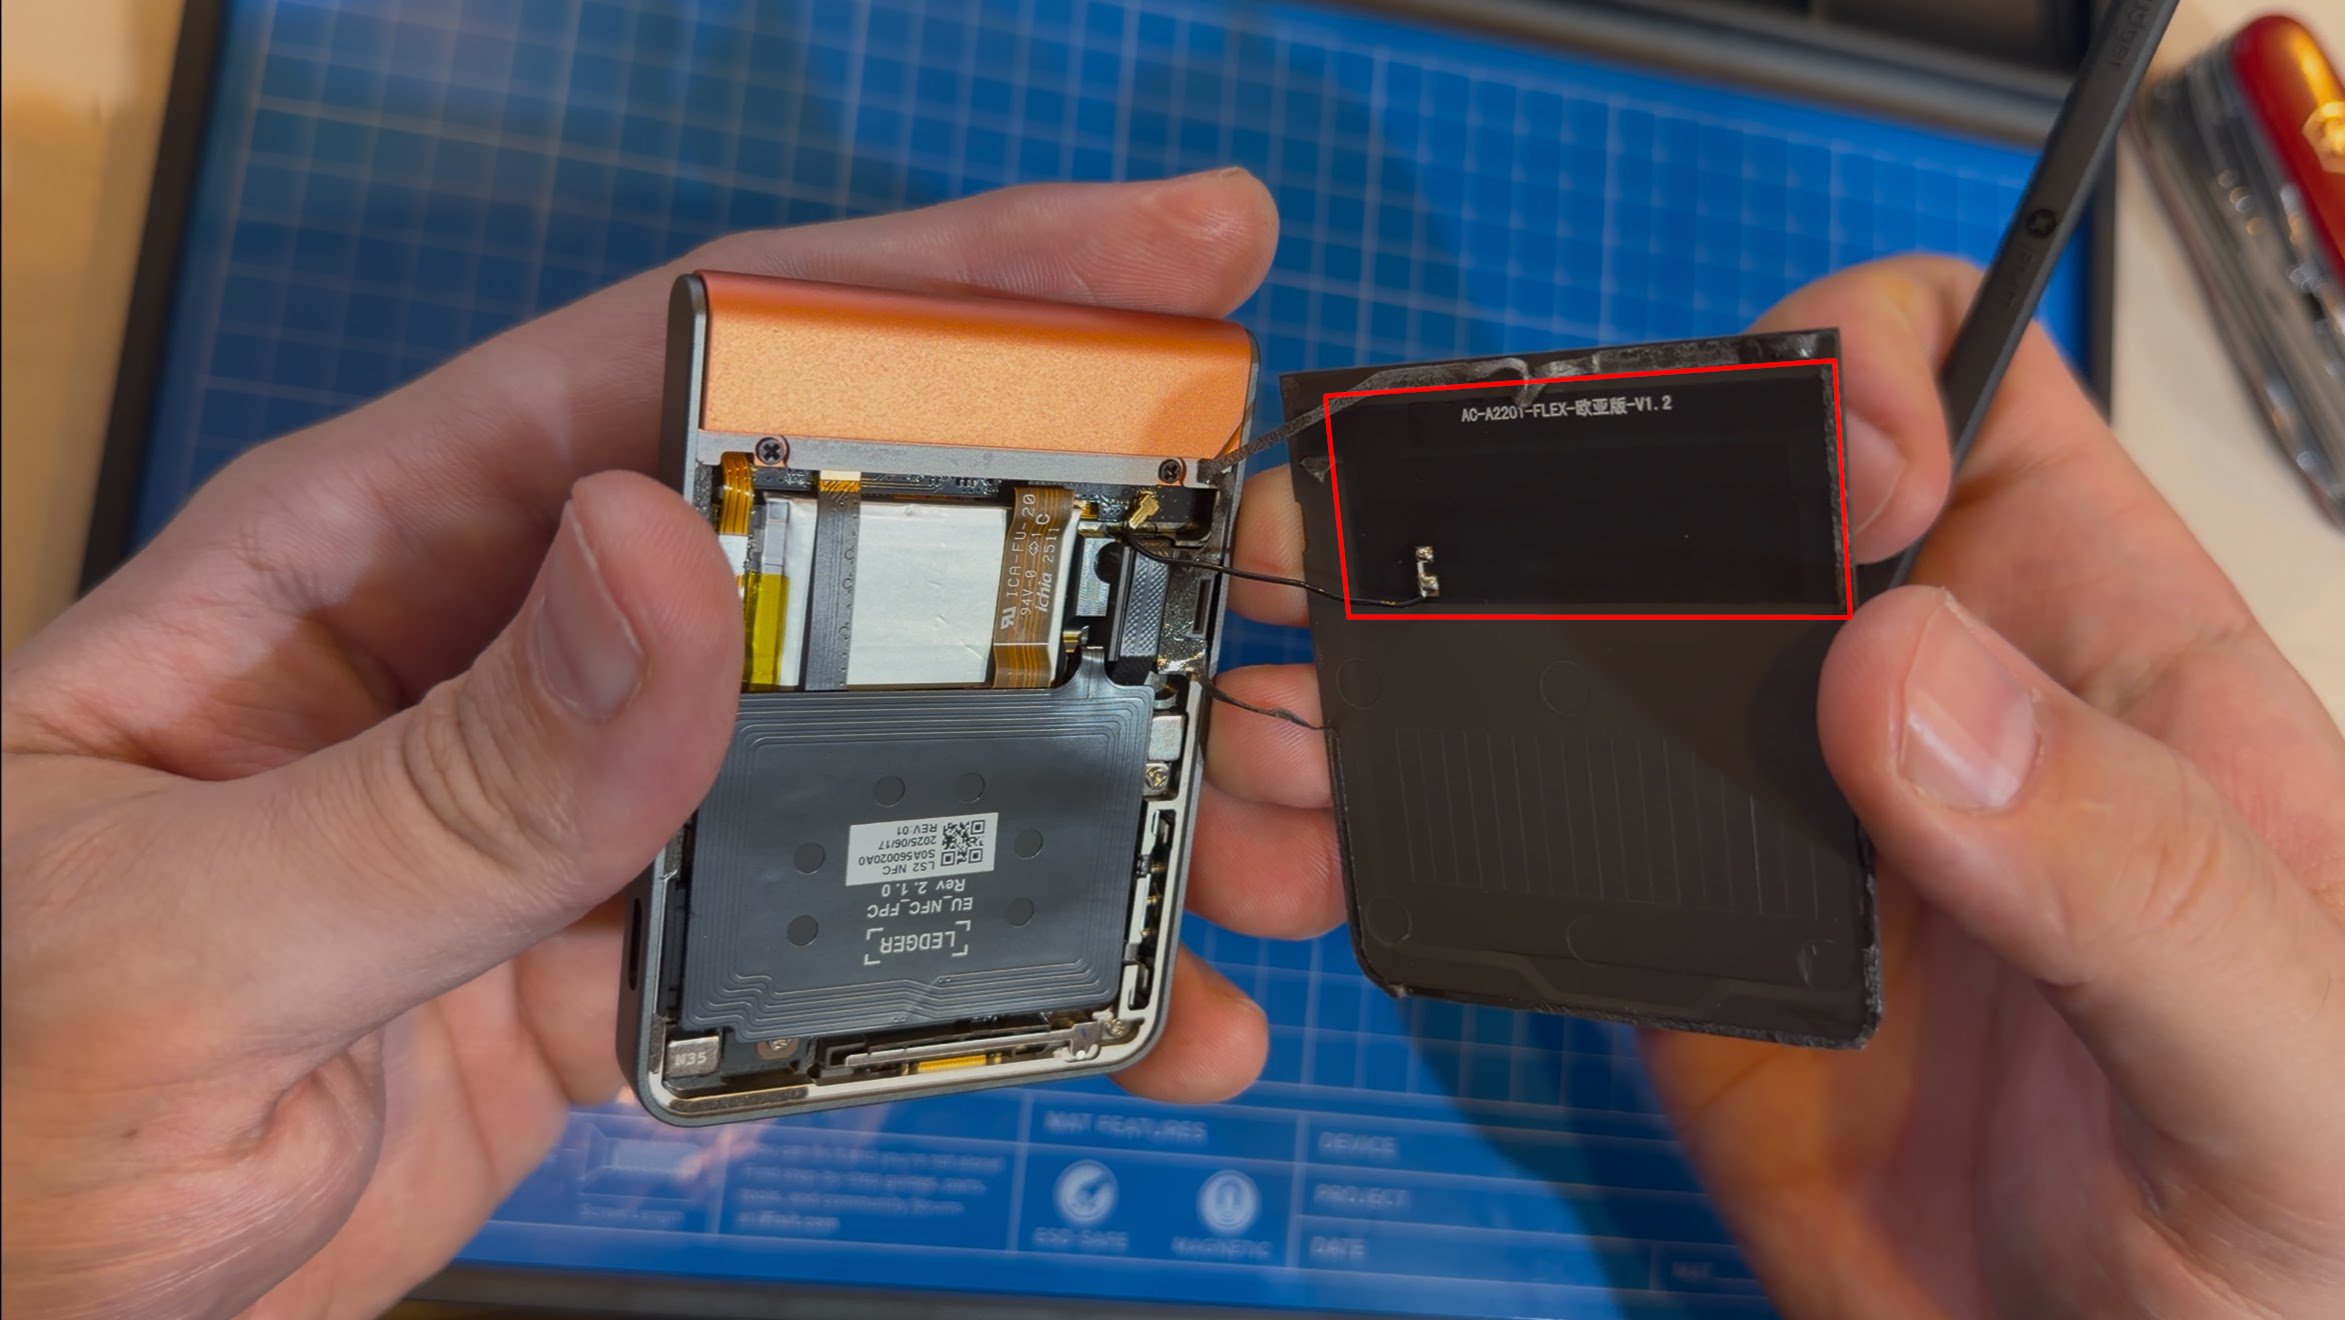
這起震撼區塊鏈產業的實體供應鏈攻擊,源於經銷通路漏洞。Ledger 官方證實,其東南亞授權經銷商 CryptoBilis 販售之部分裝置,在物流流通販售過程中遭人惡意植入微型間諜晶片。
當使用者開機進行初始設定並在螢幕顯示 24 個單字的助記詞時,植入的微控制器會即時攔截解碼,並透過內建 eSIM 模組經由 LTE 行動網路將助記詞回傳給攻擊者。
Ledger 指出,晶片內建的安全元件(Secure Element)、作業系統與簽章機制均未受破壞,純屬終端實體設備遭到改裝。
而鏈上獨立研究人員估計,潛在資產損失最高達 9,320 萬美元(約新台幣 30 億元),波及超過 300 個錢包,官方目前尚未公布確切受害總額。
Ledger 技術長夏爾·吉耶梅(Charles Guillemet)則回應表示,公司正全面檢討全球經銷商控管與防拆保護,並積極與外部獨立資安專家合作強化安全標準。
相關報導:
Ledger冷錢包被「動手腳」案件連環爆:新加坡、德國客戶也傳出災情
Ledger要求東南亞、香港經銷通路全下架!冷錢包間諜晶片疑讓損失超1億鎂
Mt.Gox前執行長談加密貨幣的初衷
針對安全信任危機,卡佩勒斯指出,比特幣核心精神正是「不要信任,要驗證」(Don't trust, verify),該原則不應僅停留在開源軟體與密碼學演算法層面,更必須延伸至物理保管私鑰的實體設備。
他認為防拆設計若不妨礙獨立檢查即屬合理,並指出 Ledger 裝置相對容易拆開,正是本次惡意植入物得以被資安社群迅速發現的主因。
卡佩勒斯直言,沒有任何硬體錢包能對物理供應鏈攻擊完全免疫,實體拆解也無法保證百分之百安全,但使用者絕不能完全盲目仰賴製造商或經銷商的單方承諾。
從Coldcard到Ledger,最重要的是透明可驗證
事實上,這並非冷錢包生態圈首次陷入資安風暴。加拿大冷錢包品牌 Coldcard 開發商 Coinkite,在今年 8 月才修復嚴重的助記詞生成漏洞。
該漏洞肇因於舊版韌體隨機亂數品質不足,導致助記詞缺乏隨機性,即便用戶升級韌體也必須重新建立新錢包轉移資產,累計損失約 1.5 億美元。
資安專家分析,冷錢包安全始終建立在私鑰生成機制、開源韌體架構與隨機數品質等基石上。
綜觀這兩起重大事件,分別發生在私鑰底層演算法生成與實體裝置流通環節,卡佩勒斯的看法深刻點出了去中心化資產管理的本質:除了信任品牌與經銷商,使用者更需具備獨立查驗硬體真實性的防禦意識。
目前針對 Ledger 供應鏈漏洞的跨國調查仍在持續進行,後續防篡改設計與通路管控制度能否落實,將是全球數位資產持有者不可忽視的觀察重點。
延伸閱讀:
Mt.Gox遭駭案曾震驚幣圈!前CEO如今超低調,在日本打造AI與隱私工具
『Mt.Gox前執行長看Ledger資安事件:加密初衷是無需信任,但要透明可驗證』這篇文章最早發佈於『加密城市』
免责声明: 市场具有风险,投资需要谨慎。本文不构成投资建议。用户应考虑本文中的任何意见、观点或结论是否与其具体情况相符。基于此的投资风险自负。